Nếu cụm HSM ngừng phục vụ, ai còn giữ bản sao và ứng dụng sẽ chuyển sang thiết bị nào để ký tiếp? Câu trả lời giúp phân biệt thuê Cloud HSM với tự đặt HSM tại phòng máy. Hãy yêu cầu hai phương án mô tả cùng một sự cố mất một thiết bị, rồi so người chịu trách nhiệm về khóa, nguồn điện, kết nối và phục hồi.
Trước hết, tách dịch vụ ký của CA khỏi thuê HSM
Một gói ký số dùng HSM do tổ chức chứng thực cung cấp có thể phục vụ trực tiếp phần mềm nghiệp vụ. Khách hàng mua quyền dùng dịch vụ theo phạm vi gói. Còn khi thuê hạ tầng HSM, doanh nghiệp có thể phải tự tổ chức tài khoản mật mã, khóa, ứng dụng và kết nối tới bên cấp chứng thư.
Thuê hạ tầng vẫn có phần doanh nghiệp phải quản
Tài liệu Security in AWS CloudHSM phân chia trách nhiệm giữa bên bảo vệ hạ tầng đám mây và khách hàng. Khách hàng vẫn chịu trách nhiệm đối với cấu hình, dữ liệu và yêu cầu của mình. Cần đọc ranh giới này trong dịch vụ cụ thể, không áp mô tả của AWS cho mọi nhà cung cấp.
Đề xuất một bảng giao việc nội bộ gồm: người tạo và quản lý tài khoản HSM, người được dùng khóa, người vận hành ứng dụng, người đọc nhật ký và người quyết định khôi phục. Ghi tên vai trò chịu trách nhiệm vào từng dòng. Nếu một đầu việc chưa có chủ thì giá thuê rẻ hơn cũng chưa đủ để chọn.
Các quyền kiểm soát hạ tầng và quyền dùng khóa không nên được xem là một. Trong AWS CloudHSM, tài khoản IAM và tài khoản HSM được tách. Đó là ví dụ cụ thể cho câu hỏi cần đặt ra với mọi phương án: người mở được bảng quản trị dịch vụ có đồng thời ký được bằng khóa của doanh nghiệp hay không?
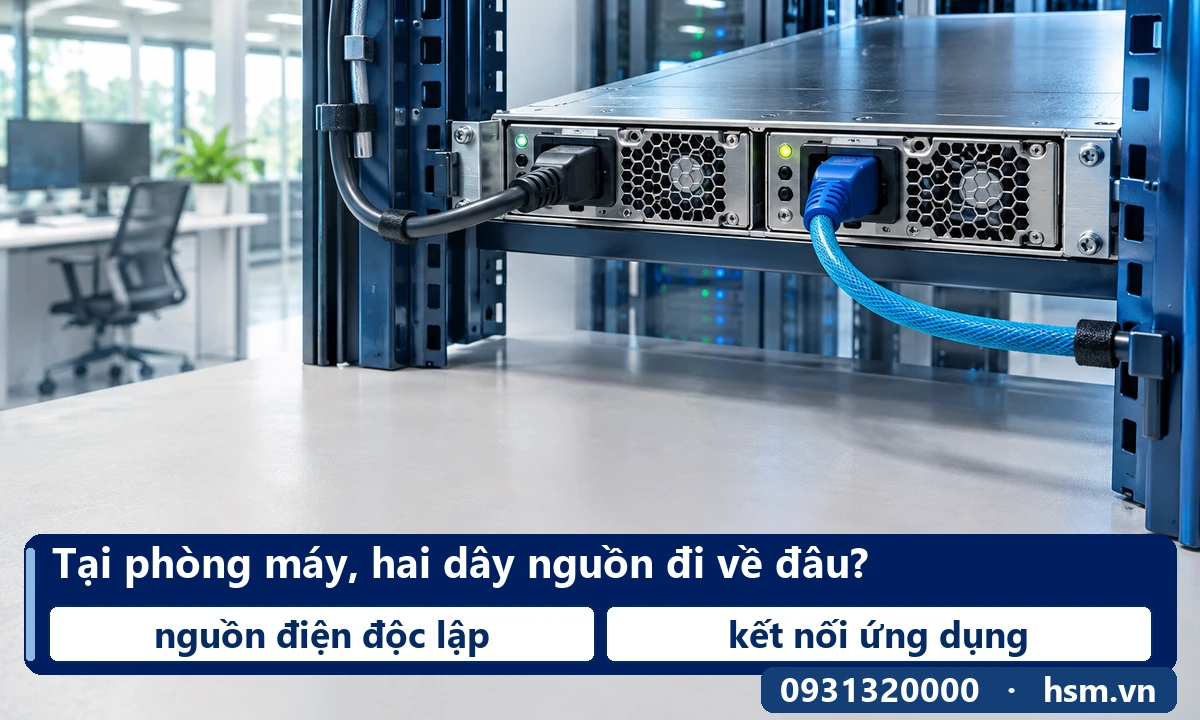
Tại phòng máy, hai dây nguồn đi về đâu?
Với thiết bị tại chỗ, phần việc bắt đầu trước khi cài thư viện ký. Hướng dẫn lắp Luna Network HSM của Thales yêu cầu kết nối nguồn và mạng, đồng thời khuyến nghị nguồn điện độc lập cho dự phòng. Đây là ví dụ phần hạ tầng vật lý phải được tổ chức khi tự đặt thiết bị.
Khi lập yêu cầu triển khai, nên ghi cả chỗ đặt máy, đường quản trị, kết nối ứng dụng, quy trình thay thiết bị và người có quyền thao tác tại phòng máy. Không chỉ ghi tên một thiết bị rồi để các phần còn lại thành chi phí phát sinh.
Có bản sao rồi, ứng dụng có tiếp tục ký được không?
AWS CloudHSM công bố việc sao lưu người dùng, khóa và chính sách; dữ liệu được mã hóa trước khi ra khỏi HSM. Tài liệu riêng về tính sẵn sàng khuyến nghị triển khai các HSM ở những vùng sẵn sàng khác nhau trong cùng khu vực. Hai cơ chế giải quyết hai bài toán: có dữ liệu để phục hồi và có thành phần còn hoạt động khi xảy ra lỗi.
Vì vậy, bài thử nghiệm thu nên có cả phục hồi và gián đoạn. Một bản sao lưu tồn tại chưa chứng minh ứng dụng sẽ tiếp tục ký ngay sau sự cố. Ngược lại, một cụm đang chạy nhiều thiết bị chưa thay cho việc kiểm bản sao lưu và quyền khôi phục.
So chi phí bằng cùng phạm vi công việc
Đề nghị tách các khoản thiết bị hoặc thuê hạ tầng, dự phòng, tích hợp, vận hành và chứng thư. Với dịch vụ ký có sẵn, hỏi quyền dùng API, số lượng giao dịch và hệ thống được phép ký. Với tự vận hành, bổ sung thời gian của đội kỹ thuật và phương án thay người phụ trách.
Không có dữ liệu giá cùng điều kiện để kết luận thuê luôn rẻ hơn mua, hoặc mua thiết bị luôn kinh tế hơn khi dùng lâu. Đối với gói chữ ký số, xem phạm vi tại HSM và Server Viettel và HSM và ký số Server FPT; không dùng những gói này làm giá tham chiếu cho một hệ thống HSM tự quản khác phạm vi.
Thuê Cloud HSM có nghĩa khóa được xuất ra dạng tệp?
Không thể suy như vậy. Phải đọc chính sách xuất khóa, thuộc tính khóa và cơ chế sao lưu của dịch vụ cụ thể.
Đặt HSM tại chỗ có tự đáp ứng mọi yêu cầu về dữ liệu?
Không. Còn phải kiểm ứng dụng, nhật ký, bản sao lưu và những dữ liệu gửi tới dịch vụ khác.
Có thể bắt đầu từ dịch vụ ký rồi chuyển sang tự quản không?
Cần hỏi trước khả năng chuyển khóa, chứng thư và dữ liệu. Không coi việc đổi gói là bảo đảm chuyển được toàn bộ hệ thống.
Cập nhật ngày 18/11/2026. Căn cứ kỹ thuật: AWS, What is AWS CloudHSM, Security in AWS CloudHSM, Cluster backups, Cluster high availability and load balancing; Thales, Installing the Luna Network HSM Hardware. Các bảng giao việc và bài thử là đề xuất triển khai, không phải cam kết của nhà cung cấp.